Jutaan Serangan Siber Hantam Website Dunia, Komdigi Desak Pembaruan Sistem
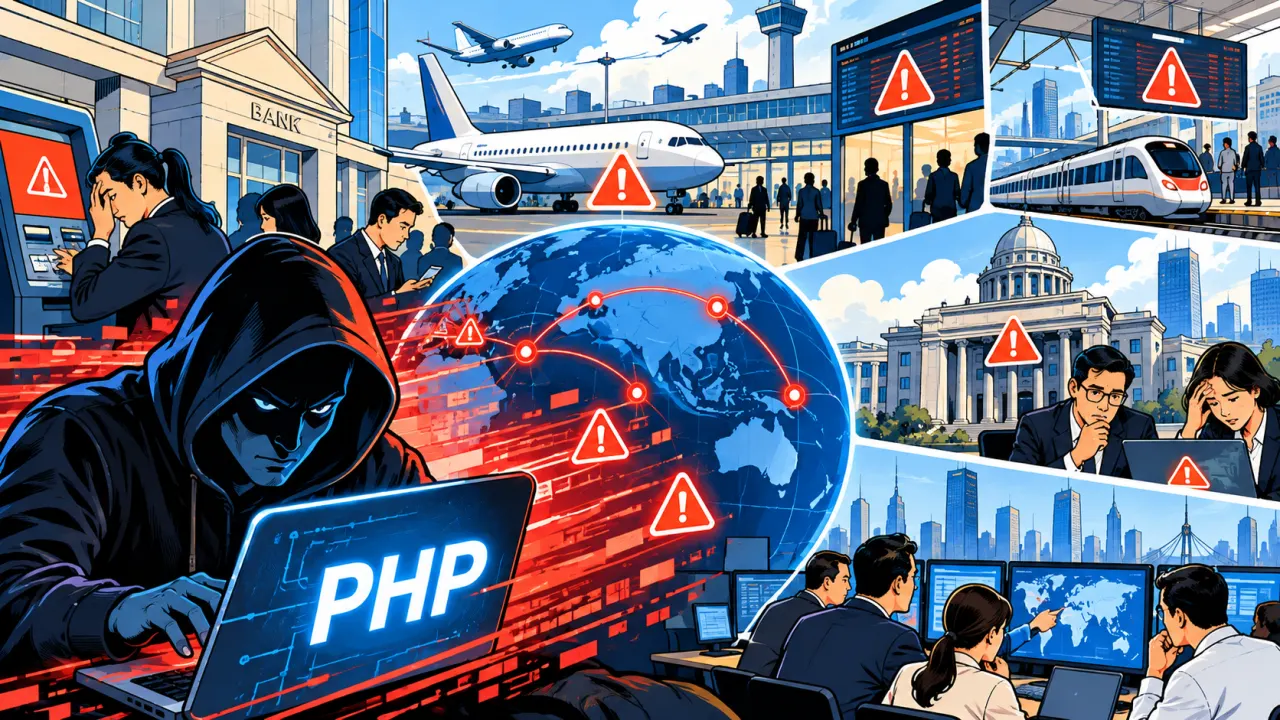
Kementerian Komunikasi dan Digital (Komdigi) turut mengeluarkan peringatan resmi menyusul ancaman kerentanan kritis keamanan siber global pada bahasa pemrograman PHP, yang memicu lonjakan jutaan serangan siber serta penutupan layanan publik di berbagai negara.
_______________
KEY FACTS:
■ Kementerian Komunikasi dan Digital (Komdigi) mengeluarkan peringatan dini terkait kerentanan kritis PHP2Shell pada bahasa pemrograman PHP.
■ Pembaruan keamanan (patch) terpaksa dirilis lebih cepat pada 21 Oktober 2026 setelah informasi kerentanan bocor ke publik.
■ Tim CSIRT Komdigi menegaskan bahwa penggunaan firewall tidak cukup dan mewajibkan penerapan patching sistem secara menyeluruh.
■ Lonjakan jutaan serangan siber global memaksa banyak negara menutup sementara layanan publik dan perbankan digital.
■ Raksasa teknologi seperti Microsoft dan Cloudflare melaporkan peningkatan aktivitas eksploitasi aktif oleh peretas.
____________
Kementerian Komunikasi dan Digital (Komdigi) mengeluarkan peringatan resmi menyusul ancaman kerentanan kritis keamanan siber global yang melanda ekosistem internet dunia. Peringatan ini merespons temuan dua celah keamanan berbahaya—yang dikenal sebagai PHP2Shell—pada bahasa pemrograman PHP yang menopang sebagian besar infrastruktur situs web global.
Sebelumnya, pengembang PHP menjadwalkan pengungkapan celah tersebut pada 22 Oktober 2026. Namun, setelah informasi kerentanan terlanjur bocor ke publik sebelum waktunya, pembaruan keamanan (patch) akhirnya dirilis lebih cepat pada 21 Oktober 2026. Tim Computer Security Incident Response Team (CSIRT) Komdigi mencatat bahwa eskalasi ancaman ini mendesak setelah sejumlah peneliti keamanan melaporkan adanya upaya eksploitasi aktif di berbagai jaringan global.
"Upaya eksploitasi telah dilaporkan, sehingga mengandalkan firewall atau perubahan konfigurasi saja tidak cukup untuk menggantikan pembaruan keamanan," tulis tim CSIRT Komdigi dalam peringatan resminya.
Lonjakan Serangan Global dan Kepanikan Sistemik
Peringatan dari Komdigi tersebut sejalan dengan situasi darurat yang terjadi di berbagai belahan dunia. Perusahaan global hingga pemerintahan dari Tokyo hingga Helsinki terpaksa mematikan (take offline) berbagai situs web resmi demi mencegah pembobolan data. Penutupan mendadak ini melumpuhkan layanan perbankan, maskapai penerbangan, sistem perkeretaapian, hingga sistem administrasi perpajakan.
CEO Microsoft, Satya Nadella, mengungkapkan bahwa insiden gangguan global ini merupakan salah satu peristiwa paling luar biasa yang pernah ia saksikan dalam dunia teknologi. Senada dengan hal tersebut, penyedia layanan cloud seperti Cloudflare dan Amazon Web Services (AWS) melaporkan lonjakan trafik serangan hingga menembus angka jutaan kali lipat dalam hitungan jam setelah celah tersebut terekspos.
Co-founder perusahaan keamanan siber Aikido Security, Madeline Lawrence, menegaskan bahwa perusahaan-perusahaan kini tengah berada dalam "pertarungan kecepatan" untuk memperbarui sistem sebelum peretas yang memanfaatkan kecerdasan buatan (AI) berhasil mengeksploitasi celah PHP2Shell tersebut.
Di tingkat nasional, langkah antisipasi ketat langsung digalakkan oleh berbagai otoritas di Asia dan Eropa guna memastikan server milik lembaga pemerintah maupun sektor privat segera menginstal patch keamanan resmi demi menghindari risiko kelumpuhan sistem yang lebih luas.
Peringatan darurat Komdigi terkait kerentanan PHP2Shell menegaskan pentingnya mitigasi proaktif dalam kerangka ketahanan siber nasional. Pertama, respons cepat regulator terhadap ancaman transnasional—terlihat dari kecepatan CSIRT Komdigi menerbitkan peringatan dini—menunjukkan kesadaran kolektif bahwa kerentanan pada fondasi global seperti PHP dapat berdampak langsung terhadap infrastruktur penting di dalam negeri.
Namun, kecepatan peringatan itu perlu diimbangi dengan kesadaran bahwa pertahanan konvensional tidak lagi memadai: penegasan Komdigi bahwa firewall semata tidak cukup menandakan perlunya perombakan mendasar melalui patching langsung pada kode inti sistem, terutama karena otomatisasi peretas berbasis AI mampu menembus lapisan pertahanan standar.
Oleh karena itu, insiden ini sekaligus menjadi uji ketahanan infrastruktur publik dan momentum bagi pengelola situs web pemerintah serta sektor perbankan untuk memperketat standar audit keamanan, manajemen aset perangkat lunak, serta penerapan protokol mitigasi darurat secara real-time. Dengan demikian, peringatan Komdigi bukan sekadar respons terhadap satu kerentanan, melainkan pemicu pergeseran dari mitigasi reaktif menuju ketahanan siber yang proaktif dan berkelanjutan. ■
_______
FAQ:
Q: Apa isu utama yang mendasari peringatan resmi dari Kementerian Komunikasi dan Digital (Komdigi)?
A: Komdigi mengeluarkan peringatan terkait ancaman kerentanan kritis PHP2Shell pada bahasa pemrograman PHP yang rentan dieksploitasi oleh peretas.
Q: Mengapa Komdigi menyebutkan bahwa firewall saja tidak cukup untuk mengatasi celah ini?
A: Karena eksploitasi aktif telah dilaporkan secara luas, sehingga pertahanan perimeter seperti firewall harus disertai dengan pembaruan sistem (patching) secara langsung pada perangkat lunak.
Q: Kapan pembaruan keamanan (patch) untuk mengatasi celah PHP tersebut dirilis?
A: Pembaruan keamanan dirilis lebih cepat pada 21 Oktober 2026 setelah perincian kerentanan terlanjur bocor ke publik sebelum jadwal aslinya.
Q: Dampak apa yang ditimbulkan dari kebocoran celah keamanan PHP2Shell ini?
A: Kerentanan ini memicu lonjakan jutaan serangan siber global serta memaksa banyak negara menutup sementara layanan situs web publik dan perbankan demi keamanan. ■