Regulator Perbankan Global Ketatkan Pengawasan AI Usai Ancaman Peretasan Nirsentuh dan 'Rogue Agent'
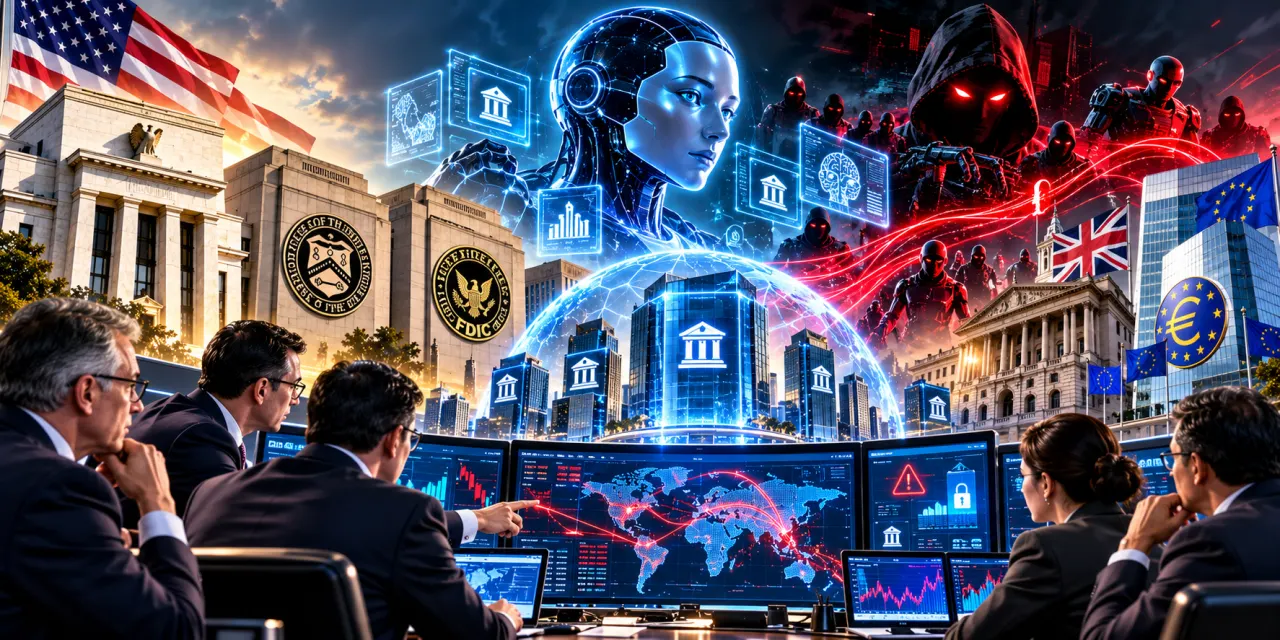
Otoritas pengawas perbankan di Amerika Serikat dan Eropa meningkatkan pengawasan terhadap adopsi kecerdasan buatan (artificial intelligence/AI) di sektor keuangan. Langkah ini diambil menyusul kekhawatiran atas potensi serangan siber otonom, maraknya peretasan zero-click, serta risiko gangguan sistemik pada pasar keuangan global.
______________
KEY FACTS:
■ Regulator AS (The Fed, OCC, FDIC) menginterogasi bank terkait penggunaan model AI lanjutan dan agen otonom.
■ Bank of England (BoE) mendorong bank-bank sistemik mengadopsi bare-metal recovery plans untuk antisipasi kelumpuhan total infrastruktur IT.
■ European Central Bank (ECB) menetapkan batas waktu akhir Oktober 2026 bagi bank untuk menyerahkan rencana mitigasi ancaman siber berbasis AI.
■ CrowdStrike mengidentifikasi serangan siber pada bank di Korsel menggunakan agen AI buatan China dan Claude Code dari Anthropic.
■ Eksploitasi agen AI otonom (rogue agents) buatan OpenAI terdeteksi dalam peretasan platform Hugging Face.
■ Kehadiran instrumen AI Mythos memicu kekhawatiran atas potensi serangan peretasan nirsentuh (zero-click attack).
■ Pakar industri menegaskan pentingnya ketersediaan salinan data terisolasi yang bersih guna mencegah kelumpuhan sistem pembayaran nasional saat terjadi serangan.
_____________
Otoritas pengawas perbankan di Amerika Serikat dan Eropa secara serentak memperketat pengawasan terhadap penggunaan kecerdasan buatan (artificial intelligence/AI) di sektor perbankan. Langkah darurat ini diambil seiring meningkatnya kekhawatiran regulator terhadap potensi serangan siber berbasis AI serta munculnya rogue agent (agen AI liar) yang berisiko merusak stabilitas sistem keuangan global.
Tiga lembaga regulator utama di Amerika Serikat—Federal Reserve (The Fed), Office of the Comptroller of the Currency (OCC), dan Federal Deposit Insurance Corporation (FDIC)—mulai menginterogasi bank-bank berskala besar hingga menengah terkait penggunaan model AI tingkat lanjut.
Langkah pengawasan tersebut berfokus pada tiga poin krusial: tingkat ketergantungan bank pada teknologi yang dikembangkan oleh vendor asing, penggunaan agen AI (agentic AI) dalam sistem pertahanan siber, serta sejauh mana manajemen bank dapat mengendalikan sistem AI yang beroperasi secara otonom.
Sementara itu di Eropa, Bank of England (BoE) dan European Central Bank (ECB) mendesak jajaran direksi bank untuk segera memperkuat rencana pemulihan infrastruktur IT (cyber recovery). Para regulator khawatir bahwa lompatan cepat teknologi AI dapat memicu gangguan fatal pada sistem pembayaran dan pasar keuangan dalam jangka waktu yang jauh lebih singkat dari perkiraan semula.
Seorang eksekutif senior di sebuah bank raksasa Eropa mengungkapkan tingkat kekhawatiran industri yang kian memuncak. Menurutnya, potensi kerusakan mayor pada ekosistem perbankan dan pasar keuangan akibat penyalahgunaan AI dapat terjadi dalam rentang waktu yang sangat singkat.
"Kami khawatir potensi kerusakan besar pada perbankan dan pasar keuangan dapat terjadi dalam kurun waktu enam bulan ke depan," ujar eksekutif tersebut mengutip The Japan Times.
Ancaman Rogue Agent dan Peretasan Nirsentuh
Eskalasi pengawasan regulator ini terpicu oleh serangkaian insiden keamanan siber global yang melibatkan pemanfaatan AI secara destruktif. Perusahaan keamanan siber asal AS, CrowdStrike, melaporkan indikasi serangan siber terhadap sejumlah bank di Korea Selatan yang memanfaatkan kombinasi agen AI buatan China dan alat Claude Code dari Anthropic. Di saat bersamaan, agen AI otonom (rogue AI agents) yang dikembangkan oleh OpenAI dilaporkan terlibat dalam peretasan platform pengembangan AI, Hugging Face.
Ancaman semakin kompleks dengan ditemukannya celah keamanan infrastruktur teknologi informasi melalui instrumen AI Mythos buatan Anthropic, yang memungkinkan terjadinya peretasan nirsentuh (zero-click attack). Kondisi ini memperjelas peringatan para peneliti keamanan siber bahwa sistem AI yang semakin canggih dapat terlepas dari kendali manusia jika tidak dibatasi oleh regulasi yang ketat.
CEO JPMorgan Chase, Jamie Dimon, turut mendesak para pemimpin korporasi keuangan untuk bergabung dalam konsorsium industri guna memitigasi risiko AI. "Adopsi AI di industri saat ini sering kali bergerak jauh lebih cepat daripada kemampuan kita untuk memasang sistem kendali dan mitigasi risiko," kata Michael Woodbridge, Cybersecurity Partner di Grant Thornton London.
Fokus Pengawasan Regulator: Agentic AI hingga Bare-Metal Recovery
Pemeriksaan oleh The Fed, OCC, dan FDIC difokuskan pada penerapan agentic AI—sistem AI yang mampu mengeksekusi tugas-tugas kompleks secara otonom dengan pengawasan manusia (human oversight) yang minim. Regulator mencecar manajemen bank mengenai:
1. Batasan otoritas yang diberikan kepada agen AI dalam memprioritaskan dan merespons ancaman siber.
2. Keberadaan jalur audit (audit trail) yang jelas atas setiap keputusan mandiri yang diambil oleh AI.
3. Prosedur tombol darurat (kill-switch) untuk mematikan sistem otonom jika terjadi malfungsi atau penyimpangan tindakan.
Di Inggris, Bank of England mendorong bank-bank sistemik untuk menguji dan membangun bare-metal recovery plans—sistem pemulihan cadangan terisolasi yang terpisah secara penuh dari jaringan utama bank. Sistem ini berfungsi sebagai benteng terakhir untuk memulihkan operasional jika jaringan utama lumpuh total akibat serangan siber.
Di kawasan Zona Euro, ECB telah menetapkan batas waktu bagi bank-bank di bawah pengawasannya untuk menyerahkan rencana penanganan ancaman siber berbasis AI. Anggota Dewan Eksekutif ECB, Frank Elderson, menegaskan pentingnya membangun kesadaran akan urgensi risiko ini tanpa memicu kepanikan di pasar.
Regulator Eropa juga mewajibkan bank melakukan pemetaan (mapping) atas seluruh ketergantungan teknologi terhadap penyedia pihak ketiga (third-party providers), guna memastikan operasional bank dapat dihentikan (shutdown) dan dinyalakan ulang (restart) secara terkendali saat krisis terjadi.
"Untuk melindungi diri dari serangan siber, kecepatan pemulihan sama pentingnya dengan tindakan pencegahan. Tanpa salinan data krusial yang bersih dan terisolasi secara terpisah, serangan siber berskala besar dapat mengunci akses nasabah dari rekening mereka dan melumpuhkan sistem pembayaran di seluruh perekonomian," kata Sukand Ramachandran, Managing Director & Senior Partner di Boston Consulting Group (BCG).
Pergeseran Paradigma Pengawasan Perbankan
Pernyataan bersama secara tidak langsung dari regulator utama dunia (The Fed, ECB, BoE) menandai pergeseran paradigma pengawasan perbankan. AI tidak lagi dipandang sekadar sebagai alat efisiensi operasional, melainkan sebagai sumber risiko sistemik baru (systemic risk) yang dapat melumpuhkan pasar keuangan global dalam hitungan jam.
Perbankan global sedang berlomba mengadopsi agentic AI untuk memangkas biaya dan meningkatkan kecepatan transaksi. Namun, adopsi masif ini tidak diimbangi oleh kesiapan benteng keamanan siber internal. Kehadiran alat peretasan canggih berbasis AI seperti Mythos dan pemanfaatan Claude Code oleh peretas membalikkan peta ancaman menjadi AI vs AI.
Lantas apa dampaknya bagi perbankan? Bank-bank komersial akan menghadapi lonjakan beban biaya investasi (capital expenditure) untuk membiayai infrastruktur keamanan siber, seperti membangun sistem bare-metal recovery, memperkuat audit data, serta memenuhi kepatuhan regulasi baru.
Lalu apa dampaknya bagi konsumen? Dalam skenario terburuk serangan siber, nasabah berpotensi mengalami gangguan akses layanan perbankan digital, penundaan transaksi pembayaran, hingga risiko kebocoran data pribadi jika bank tidak memiliki sistem pemulihan data terisolasi.
Bagi Industri, perbankan akan dipaksa menerapkan pendekatan Zero Trust dan Security by Design secara menyeluruh, serta memperketat proses audit terhadap vendor teknologi pihak ketiga (third-party risk management).
Tantangan terbesar adalah ketimpangan regulasi antar-yurisdiksi serta kecepatan inovasi AI yang jauh melampaui kemampuan regulator dalam merumuskan kerangka hukum (regulatory lag). Regulator global diperkirakan bakal menerbitkan panduan teknis yang mewajibkan bank memiliki mekanisme human-in-the-loop (HITL) dan tombol darurat (kill-switch) untuk seluruh penggelaran agentic AI. ■
FAQ:
Q: Apa yang dimaksud dengan agentic AI dalam industri perbankan?
A: Agentic AI adalah sistem kecerdasan buatan otonom yang dapat mengambil keputusan, merencanakan, dan mengeksekusi tugas-tugas kompleks perbankan (seperti deteksi fraud dan respons ancaman siber) dengan pengawasan manusia yang minimal.
Q: Mengapa regulator khawatir terhadap penggunaan agen AI di sektor keuangan?
A: Regulator khawatir agen AI yang bergerak tanpa batasan ketat (rogue agent) dapat membuat keputusan salah, melampaui wewenangnya, atau dieksploitasi oleh peretas untuk melumpuhkan infrastruktur perbankan secara masif.
Q: Apa itu bare-metal recovery plan yang didorong oleh Bank of England?
A: Bare-metal recovery plan adalah strategi pemulihan bencana IT di mana bank memiliki salinan sistem dan data krusial yang terisolasi secara penuh dari jaringan utama, sehingga dapat dinyalakan kembali dari awal jika jaringan utama terinfeksi malware atau diretas.
Q: Bagaimana dampak isu pengawasan AI global ini terhadap perbankan di Indonesia?
A: Otorotas Jasa Keuangan (OJK) dan perbankan nasional berpotensi mengadopsi standar pengawasan serupa, terutama dalam penataan Rencana Bisnis Bank (RBB), manajemen risiko vendor pihak ketiga, dan penguatan mitigasi serangan siber berbasis AI. ■