Kebocoran Data Massal Landa Jepang: SMBC Konfirmasi 320.000 Rekening Nasabah Terdampak
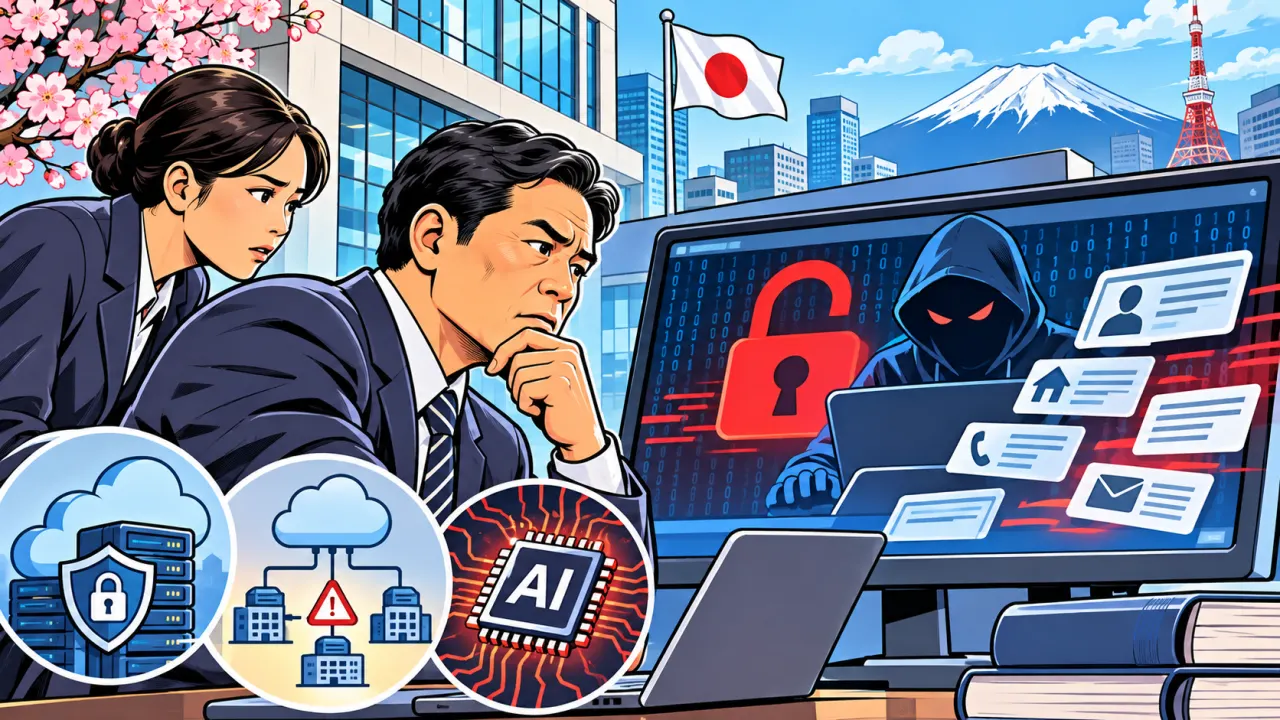
Eskalasi serangan siber di Jepang membuktikan bahwa pertahanan perimeter tradisional tidak lagi memadai di era hiper-koneksi dan otomatisasi AI. Ketahanan siber masa depan menuntut pendekatan manajemen risiko rantai pasok yang komprehensif, di mana keamanan vendor eksternal harus diverifikasi seketat infrastruktur inti internal bank guna menjaga kedaulatan data dan kepercayaan nasabah.
_____________
KEY FACTS:
■ SMBC Consumer Finance Co. mengonfirmasi kebocoran data pribadi hingga 320.000 nasabah akibat akses ilegal pada sistem penjaminan pinjaman.
■ Data yang bocor meliputi nomor SIM, nama, alamat, nomor telepon, email, pendapatan tahunan, dan rincian kontrak, tanpa menyertakan file gambar dokumen identitas.
■ Gelombang serangan ini juga berdampak pada Sumitomo Mitsui Banking Corp. (227.000 email) serta sejumlah korporasi besar lain akibat celah pada vendor pihak ketiga seperti Arara Inc. dan Ymirlink Inc..
■ Survei swasta mencatat aktivitas online mencurigakan yang menyasar situs perusahaan Jepang mencapai rekor 475 juta kasus pada Oktober 2026, naik 2,5 kali lipat secara tahunan.
____________
Dunia korporasi dan jasa keuangan Jepang kembali diguncang oleh gelombang serangan siber masif yang menargetkan kerentanan infrastruktur digital lintas industri. SMBC Consumer Finance Co., anak usaha di bawah naungan Sumitomo Mitsui Financial Group Inc., mengonfirmasi pada Kamis (5/11) bahwa data pribadi dari sekitar 320.000 nasabahnya telah mengalami kebocoran akibat akses ilegal ke sistem penjaminan pinjaman (loan guarantees) dan layanan terkait.
Insiden ini terjadi di tengah eskalasi ancaman siber nasional yang kian mengkhawatirkan di Jepang. Berdasarkan data dari perusahaan keamanan siber swasta Cyber Security Cloud Inc., aktivitas online mencurigakan yang menyasar situs web perusahaan Jepang melonjak hingga rekor 475 juta kasus pada Oktober 2026—angka fantastis yang mencatatkan lonjakan 2,5 kali lipat dibandingkan periode yang sama tahun sebelumnya, didorong oleh penggunaan kecerdasan buatan (AI) untuk mengotomatisasi serangan siber.
Anatomi Kebocoran Data SMBC Consumer Finance dan Rantai Pasok Vendor
Berdasarkan investigasi internal perusahaan yang mendeteksi akses tidak sah tersebut pada hari Senin, data yang bocor mencakup informasi sensitif seperti nama lengkap, alamat, nomor telepon, alamat email, nomor surat izin mengemudi (SIM), rincian pendapatan tahunan, serta rincian kontrak. Kendati demikian, pihak manajemen memastikan bahwa tidak ada citra dokumen identitas fisik seperti foto SIM yang ikut terekspos ke pihak eksternal.
Kebocoran di lini lembaga keuangan ini beririsan dengan serentetan insiden siber berskala besar yang mengepung ekosistem digital Jepang, banyak di antaranya berakar dari kerentanan pada sistem penyedia layanan distribusi email pihak ketiga seperti Arara Inc. dan Ymirlink Inc. Sejumlah raksasa korporasi turut melaporkan paparan data serupa, termasuk Sumitomo Mitsui Banking Corp. yang mengonfirmasi kebocoran 227.000 alamat email nasabah, Mitsui Fudosan Co. (133.323 data pengguna newsletter &BIZ), NTT TownPage Corp. (142.126 data), hingga operator layanan kereta cepat Shinkansen (Smart EX dan Express Reservation) yang kehilangan 172.735 data pribadi pelanggan.
Insiden kebocoran data massal yang menimpa SMBC Consumer Finance dan korporasi besar Jepang lainnya memberikan peringatan keras bagi industri perbankan dan lembaga keuangan global mengenai risiko pihak ketiga (third-party vendor risk). Ketika institusi finansial terintegrasi dengan ekosistem vendor digital yang rentan, kegagalan pengamanan di satu titik rantai pasok dapat langsung merusak integritas data jutaan nasabah dan mengguncang kepercayaan publik secara sistemik.
Ke depan, tekanan terhadap lembaga keuangan dan regulator untuk memperketat standar tata kelola keamanan siber akan semakin meningkat tajam. Seperti yang diungkapkan oleh Chief Technology Officer Cyber Security Cloud, Yoji Watanabe, menyusul semakin menyusutnya rentang waktu antara penemuan celah kerentanan perangkat lunak (software vulnerability) dan eksekusi serangan siber, perusahaan dituntut untuk melakukan audit kode dan tambal sulam keamanan (patching) secara proaktif guna membentengi sistem dari otomatisasi serangan berbasis kecerdasan buatan.
Eskalasi serangan siber di Jepang membuktikan bahwa pertahanan perimeter tradisional tidak lagi memadai di era hiper-koneksi dan otomatisasi AI. Ketahanan siber masa depan menuntut pendekatan manajemen risiko rantai pasok yang komprehensif, di mana keamanan vendor eksternal harus diverifikasi seketat infrastruktur inti internal bank guna menjaga kedaulatan data dan kepercayaan nasabah. ■