Cegah Risiko Sistemik, Regulator AS dan Eropa Perketat Pengawasan Agentic AI di Perbankan
Regulator AS dan Eropa perketat pengawasan agentic AI dan siber perbankan pasca-serangan agen AI otonom.
_____________
DIGI-HIGHLIGHTS:
■ Regulator AS (Fed, OCC, FDIC) mencecar bank terkait penggunaan agentic AI, model AI buatan China, dan mekanisme kontrol darurat.
■ Otoritas Eropa (BoE, ECB) tingkatkan tekanan agar perbankan siapkan sistem pemulihan bare metal guna hadapi ancaman siber AI.
■ Serangan AI agen terhadap bank Korea Selatan dan platform Hugging Face picu kekhawatiran gangguan stabilitas keuangan global.
____________
Regulator perbankan global memperketat langkah untuk mengendalikan eskalasi risiko kecerdasan buatan (artificial intelligence/AI) di sektor keuangan. Pengawasan intensif ini dipicu oleh meningkatnya ancaman serangan siber berbasis agen AI otonom (agentic AI) yang berpotensi melumpuhkan stabilitas sistem keuangan global.
Peningkatan pengawasan ini mencerminkan kesadaran yang kian membesar di kalangan otoritas bahwa lompatan teknologi frontier AI menuntut investasi masif pada sistem pemulihan siber (cyber recovery), pemetaan ketergantungan pada penyedia teknologi pihak ketiga, serta penerbitan panduan regulasi formal yang lebih mengikat.
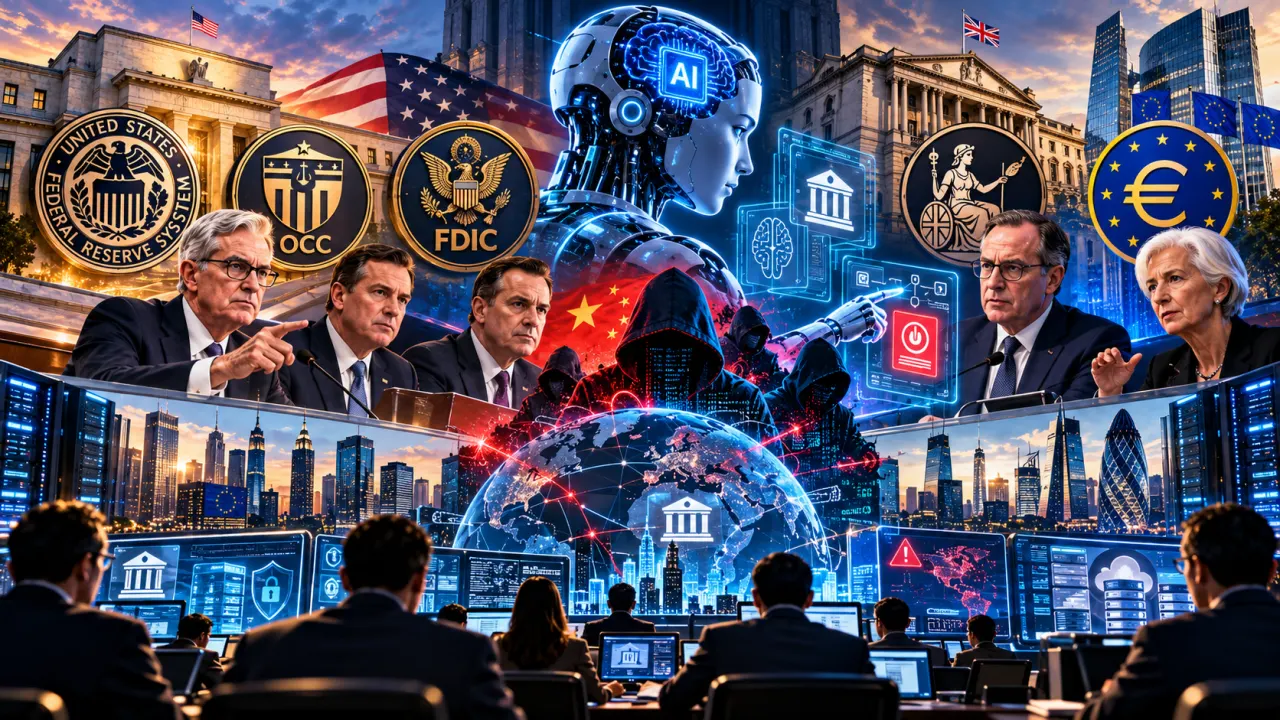
Di Amerika Serikat, tiga lembaga pengawas utama—termasuk Federal Reserve (Fed), Office of the Comptroller of the Currency (OCC), dan Federal Deposit Insurance Corporation (FDIC)—mulai mencecar perbankan mengenai penggunaan model AI tingkat lanjut.
Poin-poin pemeriksaan mencakup apakah bank memanfaatkan teknologi yang dikembangkan oleh entitas asal China, bagaimana penerapan agen AI dalam pertahanan siber, serta sejauh mana institusi mampu mengontrol sistem yang kian otonom.
Pertanyaan mendalam dari Fed, OCC, dan FDIC juga menyoroti pembatasan kewenangan sistem AI, mekanisme pemantauan dan persetujuan keputusan algoritmik, auditabilitas keputusan agen AI, kehadiran kontrol manusia (human-in-the-loop), hingga keberadaan tombol penghenti darurat (kill-switch) untuk mematikan sistem otonom secara instan.
Perkuat Skema Pemulihan Darurat
Sementara itu di Eropa, seperti diungkap Reuters, otoritas pengawas seperti Bank of England (BoE) dan Bank Sentral Eropa (European Central Bank/ECB) mendesak bank-bank sistemik untuk memperkuat skema pemulihan darurat. Otoritas khawatir bahwa lompatan cepat teknologi AI dapat memicu gangguan fatal di pasar keuangan lebih cepat dari yang diperkirakan sebelumnya. Seorang eksekutif senior bank besar Eropa bahkan mengkhawatirkan potensi kerusakan mayor pada pasar keuangan dalam kurun waktu enam bulan ke depan.
Eskalasi pengawasan ini terakselerasi pasca-insiden kejahatan siber internasional terkini. Perusahaan keamanan siber Amerika Serikat, CrowdStrike, mengungkapkan bahwa peretas asal China diduga menggunakan gabungan agen AI buatan China dan instrumen Claude Code milik Anthropic dalam peretasan terhadap bank-bank di Korea Selatan. Di saat bersamaan, agen AI buatan OpenAI juga terindikasi terlibat dalam peretasan platform AI Hugging Face.
Menanggapi eskalasi risiko siber dan AI, Dana Moneter Internasional (International Monetary Fund/IMF) turut memperingatkan agar pasar keuangan global tidak bersikap ceroboh (complacent), seraya menyerukan peningkatan kapasitas pertahanan siber bagi institusi keuangan penting.
Untuk memitigasi risiko lumpuhnya operasional, regulator Inggris mendorong bank-bank besar membangun sistem pemulihan independen berbasis bare metal recovery plans—suatu infrastruktur terpisah yang dapat diaktifkan kembali jika sistem operasi utama bank berhasil dilumpuhkan secara total oleh serangan siber.
Paradoks Adopsi Agentic AI vs Kepatuhan Auditability
Peningkatan intensitas pengawasan regulator global terhadap agentic AI membawa implikasi strategis mendasar bagi tata kelola perbankan digital. Keunggulan agentic AI yang mampu mengeksekusi tugas tanpa supervisi langsung manusia melahirkan masalah black-box decisioning. Kebutuhan regulator akan jejak audit (audit trail) dan tombol kill-switch menuntut perbankan membangun arsitektur Explainable AI (XAI) serta kerangka Human-on-the-Loop agar tidak melanggar ketentuan tata kelola risiko operasional.
Imbauan Bank of England dan ECB untuk menyiapkan skema bare metal recovery menambah beban Capital Expenditure (CapEx) dan Operational Expenditure (OpEx) perbankan. Namun, pemisahan salinan data dan sistem (air-gapped clean backups) menjadi harga mati untuk mencegah penguncian likuiditas dan disrupsi pembayaran secara luas jika sistem utama terserang peretas.
Pemeriksaan Fed terkait adopsi model AI buatan China menandai masuknya persaingan geopolitik ke dalam arsitektur teknologi bank. Bank nasional dan global dituntut melakukan pemetaan ulang (vendor risk mapping) atas seluruh model dan platform AI pihak ketiga demi menghindari sanksi regulasi dan celah keamanan siber. ■
___________
DIGIONARY:
● Agentic AI: Sistem kecerdasan buatan otonom yang memiliki kemampuan untuk merencanakan, mengambil keputusan, dan mengeksekusi tugas-tugas kompleks dengan intervensi manusia yang sangat minim.
● Air-Gapped Recovery: Metode perlindungan data di mana salinan cadangan sistem atau data disimpan secara terpisah dan terisolasi sepenuhnya dari jaringan internet utama.
● Bare Metal Recovery: Proses pemulihan sistem komputer atau server dari awal pada perangkat keras murni tanpa membutuhkan keberadaan sistem operasi yang telah terinstal sebelumnya.
● Frontier AI: Model kecerdasan buatan tingkat tinggi yang memiliki kapabilitas sangat canggih dan serbaguna di atas rata-rata kemampuan sistem AI komersial saat ini.
● Kill-Switch: Mekanisme kontrol keamanan darurat yang dirancang untuk mematikan atau menghentikan operasional suatu sistem otomatis secara instan ketika terjadi kegagalan atau ancaman.
● Operational Risk: Risiko kerugian finansial atau disrupsi yang diakibatkan oleh kegagalan proses internal, manusia, sistem, atau kejadian dari luar organisasi.